세 줄로 먼저 읽기
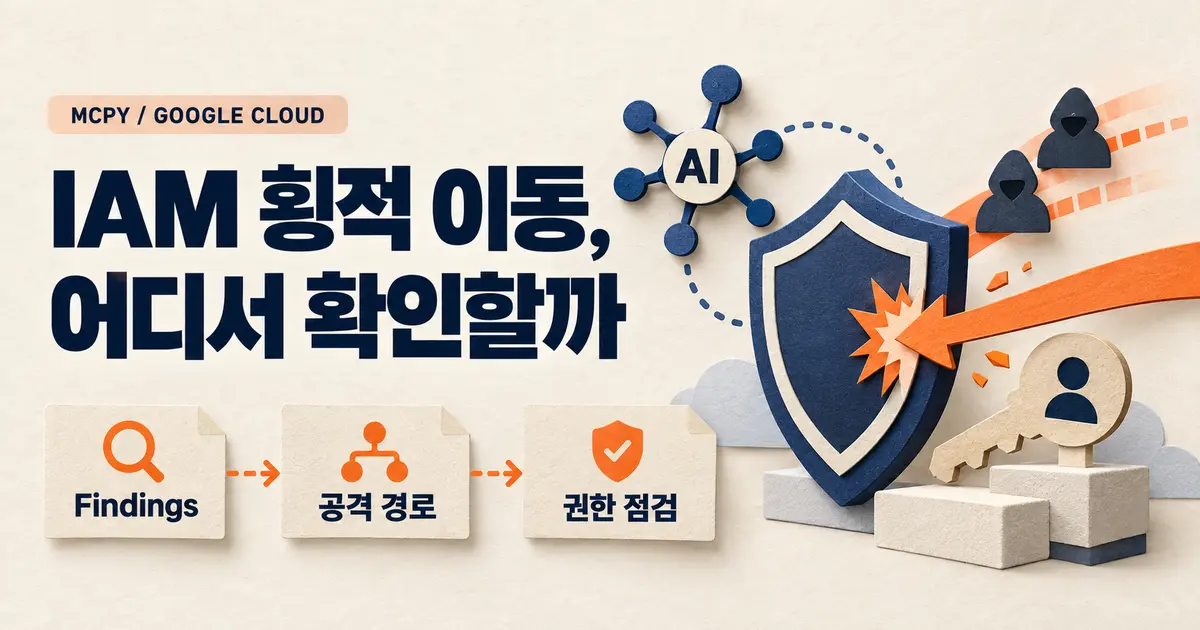
- 확인할 곳은 조직 수준 Security Command Center의 Findings
페이지다.
Toxic combination으로 필터링하면 된다. - Risk Engine은 IAM 정책을 수정하고 횡적 이동을 할 수 있는 Vertex AI Reasoning Engine을 탐지·보고한다.
- 조직 수준 Premium 또는 Enterprise 환경에서 노출 점수와 공격 경로를 본 뒤 불필요한 IAM 권한을 줄이면 된다.
Google Cloud
릴리스 노트는 2026년 9월 28일 이 기능을 발표했다. 공식 표현은
명확하다. Risk Engine은 IAM 정책을 수정하고 횡적 이동을 할 수 있는
Reasoning Engine을 탐지·보고한다. 결과는
Toxic combination으로 표시된다.
공식 문서에는 별도 효력일이나 지역별 배포 일정이 없다. 9월 28일은 공지일이다. 모든 리전에 이날 바로 적용됐다는 뜻은 아니다.
여기서 AI 에이전트는 Vertex AI Reasoning Engine만 가리킨다. 모든
종류의 AI 에이전트가 대상은 아니다. 공식 리소스 이름은
aiplatform.googleapis.com/ReasoningEngine이다.
Google Cloud는 어떤 AI 에이전트 위험을 새로 탐지하나
Risk Engine은 IAM 정책을 수정하고 횡적 이동을 할 수 있는 Reasoning Engine을 탐지한다. 이번 공지는 이 조건만 공개했다. 세부 탐지 규칙은 설명하지 않았다.
여러 보안 문제가 이어져 고가치 리소스에 닿는 길이 생기면
Toxic combination으로 묶인다. Google
Cloud의 설명에 따르면 여기에는 공격 노출 점수와 공격 경로가 함께
제공된다. 점수가 높을수록 먼저 살펴볼 이유가 크다.
다만 이 결과만으로 실제 침해가 있었다고 볼 수는 없다. 공식 문서상
Toxic combination은 잠재 공격 경로다. 이 글은 공식 문서만
정리한 가이드다. 합성 시연, 가상 사례, 실제 공격 실험, 운영 환경 침해
사례는 없다. 실제 공격 여부는 로그와 별도 보안 조사로 확인해야 한다.
조직 수준으로 활성화해야 전체 공격 경로가 보인다
이 글의 확인 절차는 Security Command Center Premium 또는 Enterprise를 조직 수준에서 활성화한 환경이 대상이다. Enterprise 티어는 2027년 5월 21일 종료될 예정이다.
프로젝트 수준 활성화에서는 공격 경로 시뮬레이션을 지원하지 않는다. 콘솔 범위도 조직으로 맞춰야 전체 경로가 보인다. 프로젝트나 폴더 보기에서는 노출 점수만 볼 수 있다.
Risk
Engine 지원 문서에 따르면 공격 경로를 보려면
`roles/securitycenter.attackPathsViewer`가 필요하다. 탐지 결과에는
roles/securitycenter.findingsViewer가 필요하다. 고가치
리소스에는 roles/securitycenter.assetsViewer와
roles/securitycenter.valuedResourcesViewer가 필요하다.
Findings에서 Toxic combination을 이렇게 확인한다
Google Cloud 콘솔에서 Security Command Center를 연다. 범위를 조직으로 맞춘 뒤 Findings 페이지로 이동한다.
필터에서 탐지 유형을 Toxic combination으로 고른다. 그중
Vertex AI Reasoning Engine이 포함된 항목을 연다. 다음 세 가지를 보면
된다.
- 공격 노출 점수를 확인한다.
- 공격 경로에 나온 주체와 IAM 권한을 확인한다.
- 경로 끝의 고가치 리소스를 확인한다.
Toxic combination 탐지는 별도로 켤 필요가 없다. 하지만
고가치 리소스 설정이 실제 중요도와 다르면 우선순위도 어긋난다. 관리
문서에 따라 고가치 리소스 집합과 조회 권한부터 점검하는 편이
좋다.
탐지 결과를 본 뒤에는 IAM 권한을 실제 업무와 대조한다
노출 점수만 적어 두고 끝내면 안 된다. 공격 경로에 나온 주체와 권한을 실제 업무에 대조한다. 해당 엔진이 그 권한을 계속 가져야 하는지 확인한다.
필요하지 않은 역할은 제거한다. 범위가 너무 넓다면 필요한 권한만 담은 역할로 바꾼다. Google Cloud도 서비스 계정 보안 권고에서 최소 권한을 적용하고 횡적 이동 위험을 줄이라고 권고한다.
권한을 고쳐도 결과가 바로 사라지지 않을 수 있다. 공격 경로 시뮬레이션은 약 6시간마다 실행된다. 다음 실행이 끝난 뒤 경로와 노출 점수를 다시 본다.
확인된 사실과 실무 판단은 구분해야 한다
확인된 사실은 세 가지다. Risk Engine은 IAM 정책 수정과 횡적 이동이
가능한 Reasoning Engine을 탐지·보고한다. 결과는
Toxic combination으로 표시된다. 조직 수준 활성화 환경에서는
공격 경로도 볼 수 있다.
그다음은 실무 판단이다. 결과가 있다고 실제 침해가 발생한 것은 아니다. 결과가 없다는 사실만으로 안전을 보장할 수도 없다. Risk Engine은 공식 지원 목록에 포함된 리소스와 탐지 항목을 대상으로 작동하기 때문이다.
결국 물어야 할 것은 하나다. 공격 경로에 나온 권한이 지금도 필요한가. 필요 없다면 제거한다. 유지해야 한다면 이유와 다음 검토일을 남긴다.
가장 안전한 운영 기준은 최소 권한과 재확인이다
한 번의 점수보다 권한 변경 뒤 경로가 실제로 닫혔는지를 본다. 예외 권한은 담당자와 만료일을 함께 기록한다. 다음 시뮬레이션에서도 경로가 남으면 관련 주체와 상위 역할을 다시 확인한다.
오늘 확인할 점검표
- Security Command Center가 조직 수준에서 활성화됐는지 확인한다.
- 콘솔 범위를 프로젝트가 아닌 조직으로 맞춘다.
- Findings에서
Toxic combination을 필터링한다. - Vertex AI Reasoning Engine이 포함된 결과를 찾는다.
- 공격 노출 점수와 고가치 리소스를 기록한다.
- 공격 경로에 나온 IAM 권한을 업무 목적과 대조한다.
- 불필요한 역할을 제거하거나 더 좁은 역할로 바꾼다.
- 다음 시뮬레이션이 끝난 뒤 결과를 다시 본다.
그대로 재사용할 작업 지시서
목표: Vertex AI Reasoning Engine에서 고가치 리소스로 이어지는 IAM 공격 경로를 줄인다.
입력: Toxic combination 탐지 결과, 공격 노출 점수, 공격
경로, 관련 IAM 정책이다.
작업: 경로에 표시된 주체와 권한을 확인한다. 실제 사용 목적을 적는다. 필요하지 않은 역할은 제거한다. 넓은 역할은 최소 권한으로 교체한다.
완료 조건: 다음 공격 경로 시뮬레이션에서 해당 경로가 닫히거나 노출 점수가 낮아졌는지 확인한다. 예외를 유지한다면 근거와 다음 검토일을 남긴다.
같은 주제 글
이 글이 도움이 되었다면 공유해주세요
최신 인사이트
카카오톡 공유 썸네일 안 나올 때 해결법 (Kakao JavaScript SDK 2025)
카카오톡 공유하기에서 썸네일 이미지가 안 나오는 원인과 scrapImage로 KAGE URL을 변환해 해결하는 방법을 단계별로 설명합니다. 지금 확인하세요.
Claude Code 서브에이전트로 CRM 사용자 설명서 20분 만에 완성하는 방법
Claude Code 서브에이전트를 활용해 CRM 코드베이스에서 사용자 설명서와 비주얼 가이드북을 20분 만에 자동 생성한 실전 사례를 공유합니다. 지금 확인하세요.
GEO 생성형 엔진 최적화: 2025년 AI 마케팅 전략 완전 가이드
GEO 생성형 엔진 최적화란 무엇이며 기존 SEO와 어떻게 다른지, 2025년 AI 마케팅 전략의 핵심 실행 방법 5가지를 데이터와 함께 알아보세요.
관련 프로젝트
새 글을 이메일로 받아보세요
마케팅, 분석, 개발 인사이트를 정리해서 보내드려요.