Cloud Run 취약점·시크릿 탐지, 무엇이 바뀌었나
Cloud Run 취약점 검사는 이미지가 있는 프로젝트에서 Container Scanning API를 켜면 시작되고, 결과는 Security Command Center의 Findings 화면에서 본다. 구글 클라우드가 2026년 11월 9일 Cloud Run 릴리스 노트에 Preview(미리보기)로 올린 이 기능은 서비스, 작업(job), 워커 풀(worker pool)이 실행 중인 컨테이너 이미지에서 알려진 취약점(CVE)과 노출된 시크릿을 찾는다. Cloud Run에 앱을 올려 둔 팀은 켤지 말지와 누가 결과를 볼지를 새로 정해야 한다. 건물 안전 점검에 비유하면 빈 방이 아니라 지금 사람이 사는 방을 골라 점검하는 방식이고, 이 기능도 배포만 해 둔 이미지가 아니라 트래픽을 받거나 실행 중인 revision(배포 버전)을 기준으로 결과를 연결한다. 다만 Preview 단계이므로 기존 보안 점검을 대체하기보다 보태는 용도로 쓰는 편이 안전하다.
무엇이 바뀌었나 Cloud Run 서비스·job·워커 풀의 컨테이너 이미지에서 취약점(CVE)과 노출된 시크릿을 탐지하는 기능이 Preview로 나왔다.
누가 영향을 받나 Artifact Registry 이미지를 Cloud Run에 배포하는 팀과 Security Command Center(구글 클라우드 보안 센터)를 쓰는 보안 담당자.
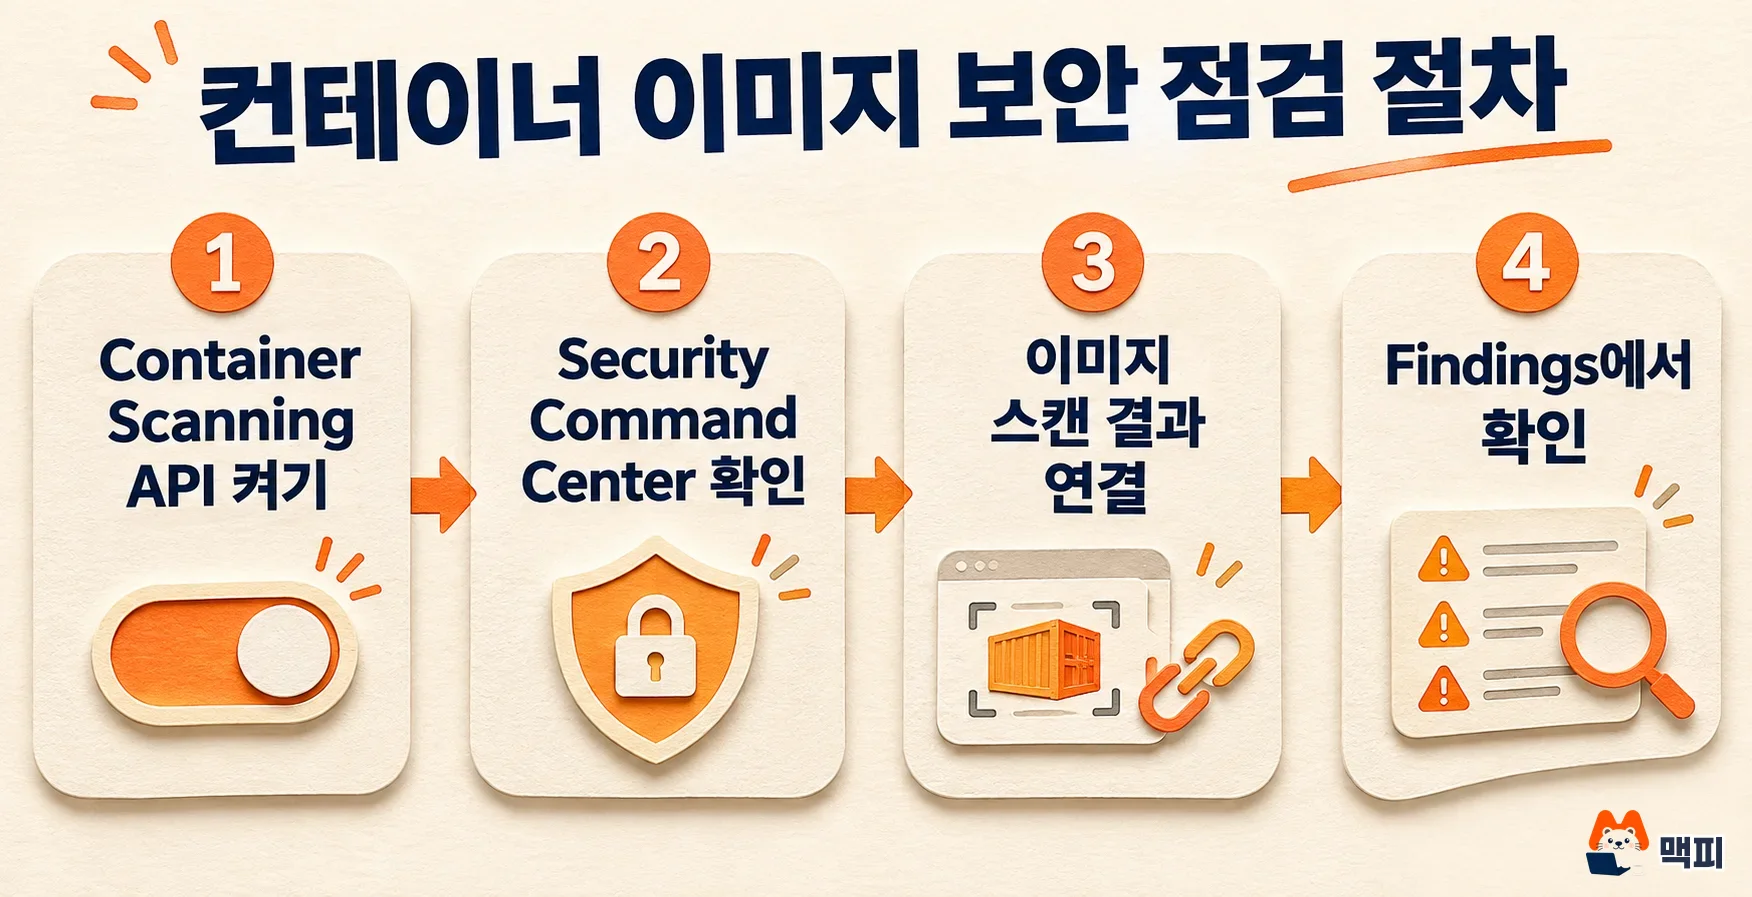
지금 할 일 이미지가 있는 프로젝트마다 Container Scanning API를 켜고, Security Command Center의 Findings 화면에서 Cloud Run 리소스 유형으로 결과를 걸러 본다.
공식 Cloud Run 릴리스 노트는 이 기능이 서비스, job, 워커 풀의 컨테이너 이미지를 대상으로 하며 Preview 단계라고 적는다. 구글 문서에 따르면 Vulnerability Assessment for Cloud Run은 두 기능이 함께 움직인다. Artifact Analysis 컨테이너 스캔이 Artifact Registry 이미지를 검사해 결과를 기록하고, Vulnerability Assessment for Google Cloud가 그 결과를 지금 실행 중인 Cloud Run 리소스에 연결한다.
내 Cloud Run도 검사 대상인가
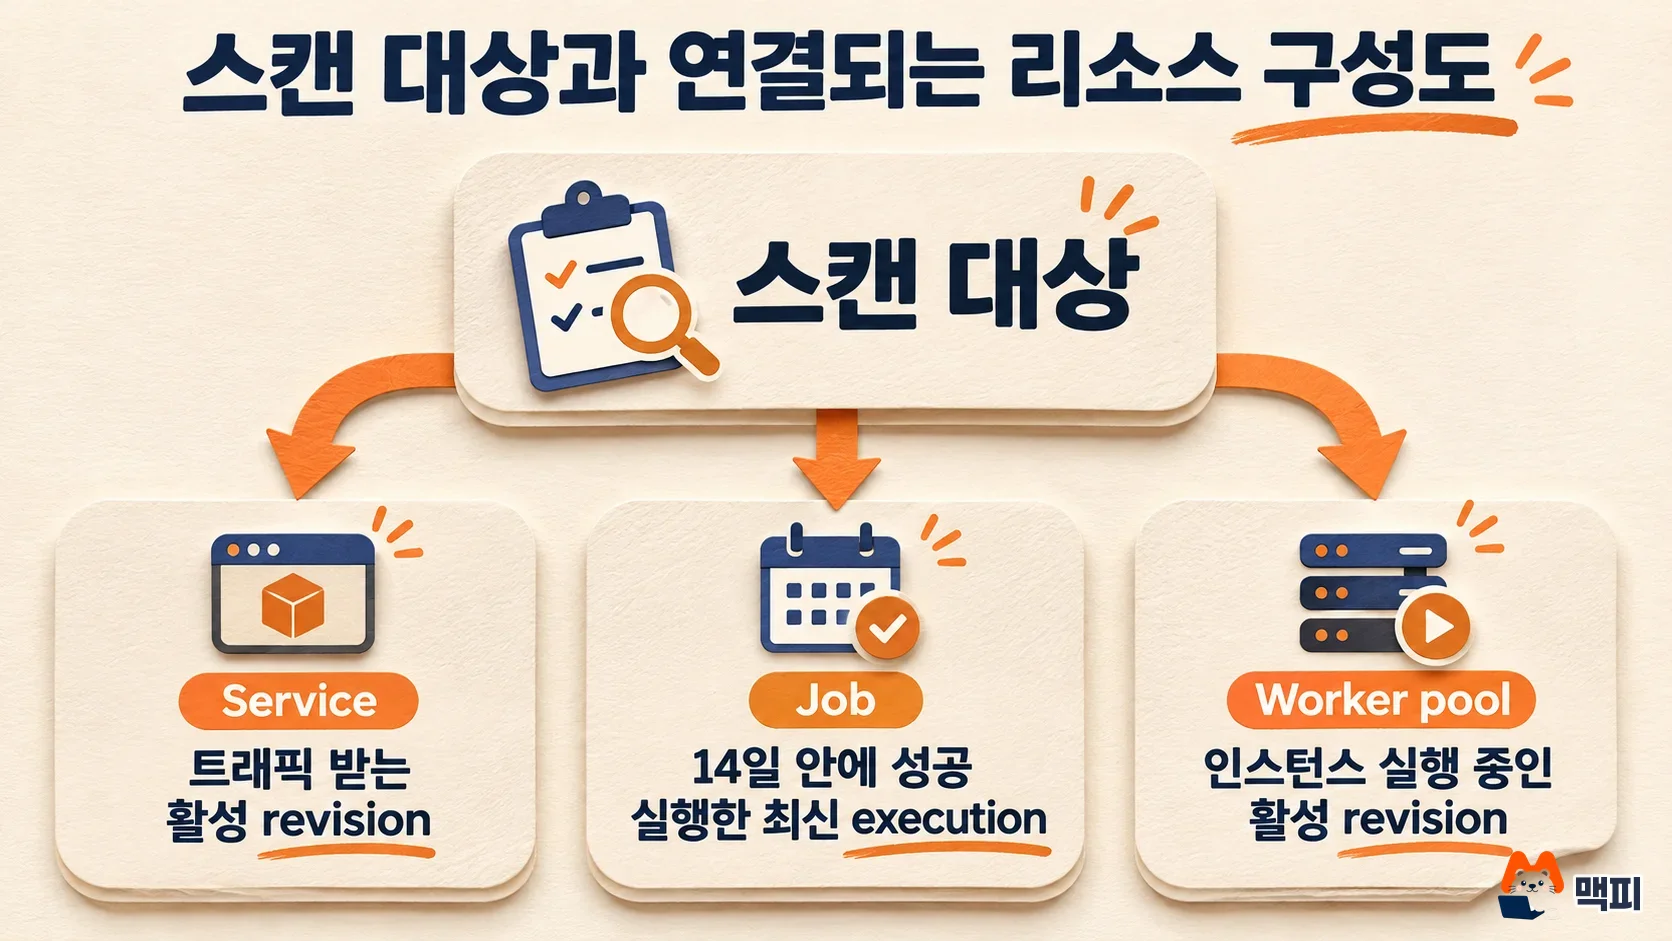
Cloud Run 취약점 검사는 리소스마다 "무엇을 실행 중인 것으로 보는가"가 다르다. 구글 문서가 정한 기준은 아래 표와 같다.
| 리소스 | 스캔 기준 | 결과에 나오는 것 |
|---|---|---|
| 서비스(Service) | 트래픽을 처리하는 활성 revision | 취약한 이미지를 실행 중인 활성 revision의 전체 이름, 최대 5개 |
| 작업(Job) | 14일 안에 성공적으로 시작된 최신 execution의 이미지 | 한 번도 실행되지 않았거나 초기화에 실패한 job은 스캔하지 않음 |
| 워커 풀(Worker pool) | 인스턴스를 실행 중인 활성 revision | 취약한 이미지를 실행 중인 모든 활성 revision |
이미지가 놓인 위치에도 조건이 있다. 구글 문서에 따르면 이미지는 Cloud Run 워크로드와 같은 구글 클라우드 조직의 Artifact Registry와 Artifact Analysis 컨테이너 스캔 범위에 있어야 하고, 다른 조직의 이미지는 스캔하지 않는다. 검증된 공개 구글 컨테이너 미러는 예외다.
또 하나 알아 둘 점은 스캔 시점이다. 결과는 Artifact Analysis가 이미지를 스캔하거나 다시 분석할 때만 나온다. 예전에 push한 이미지를 새로 배포해도 스캔이 새로 시작되지 않으며, 문서는 재분석이 보통 약 4시간 안에 이뤄진다고 안내한다. 서비스나 워커 풀이 30일 넘게 이미지 pull, 새 revision 배포, 인스턴스 콜드 스타트 없이 돌면 새 CVE에 대한 스캔이 멈춘다. 이때 기존 ACTIVE 결과는 남는다.
Cloud Run 취약점 검사 켜는 방법과 결과 보는 곳
켜는 순서는 API 활성화, Security Command Center 등급 확인, 결과 확인의 세 단계다. 문서에는 gcloud 명령어가 없고 콘솔의 "Enable the API" 링크를 안내한다.
- 이미지를 보관하는 프로젝트마다 Container Scanning API(
containerscanning.googleapis.com)를 켠다. 이 API를 켜면 Artifact Analysis API(containeranalysis.googleapis.com)도 함께 켜진다. Vulnerability Assessment를 켜는 것만으로는 이미지 저장소의 컨테이너 스캔이 켜지지 않으므로 이 단계를 빼면 안 된다. API를 켜려면serviceusage.services.enable권한이 필요하다. - Security Command Center 등급을 확인한다. Cloud Run 문서는 Premium과 Enterprise 등급에서는 Vulnerability Assessment가 기본으로 켜져 있고, Standard 등급은 조직·폴더·프로젝트 수준에서 직접 켜야 한다고 안내한다. 등급 문서에서 Standard의 Vulnerability Assessment는 제한된 기능만 제공된다.
- Security Command Center의 Findings 화면에서 프로젝트 선택기로 조직·폴더·프로젝트를 고르고, 왼쪽 Quick filters의 Resource type에서
run.googleapis.com/Service,run.googleapis.com/Job,run.googleapis.com/WorkerPool중 하나를 고른다.
켜기 전에 작은 테스트를 해 볼 수 있다. 테스트용 프로젝트에서 1단계 API를 켠 뒤 오래된 베이스 이미지로 만든 이미지를 Artifact Registry에 push하고 서비스로 배포한다. 약 4시간 뒤 Findings에서 Resource type을 Service로 걸러 그 서비스가 나오면 연결이 된 것이다.
결과를 클릭하면 영향받는 컨테이너 이름, 이미지 digest(이미지 고유 식별값), 활성 revision 주소가 나온다. 이 세 값이 보이면 켜기에 성공한 것이다. 반대로 Findings에 아무것도 나오지 않을 때는 아직 재분석 전일 수 있으니 약 4시간 뒤에 다시 본다. 시크릿 노출 결과도 같은 화면에 나오며, 문서는 해당 시크릿을 컨테이너 이미지의 파일 시스템, Dockerfile, 소스 코드에서 지우라고 안내한다.
깃허브에서 푸시 단계의 키 유출을 막고 있다면 이 기능은 그다음 방어선이다. 코드 저장소 단계는 깃허브 시크릿 스캐닝 푸시 보호 대응에서, 구글 클라우드 권한을 좁히는 방법은 구글 클라우드 IAM 헬퍼 에이전트 스킬 글에서 이어서 볼 수 있다.
취약점이 나왔을 때 지금 할 일
결과가 나오면 이미지를 고쳐 다시 배포하는 것이 해결 방법이다. 문서가 정한 순서는 다음과 같다.
- 의존성이나 베이스 이미지를 패치된 버전으로 올리거나, 시크릿을 이미지·Dockerfile·소스에서 제거한다.
- 새 이미지를 빌드해 Artifact Registry에 push한다.
- 새 revision을 배포하거나 job·워커 풀을 업데이트한다.
- 트래픽 분할이나 인스턴스 분할을 쓰고 있다면 모든 트래픽과 인스턴스를 패치된 revision으로 옮긴다.
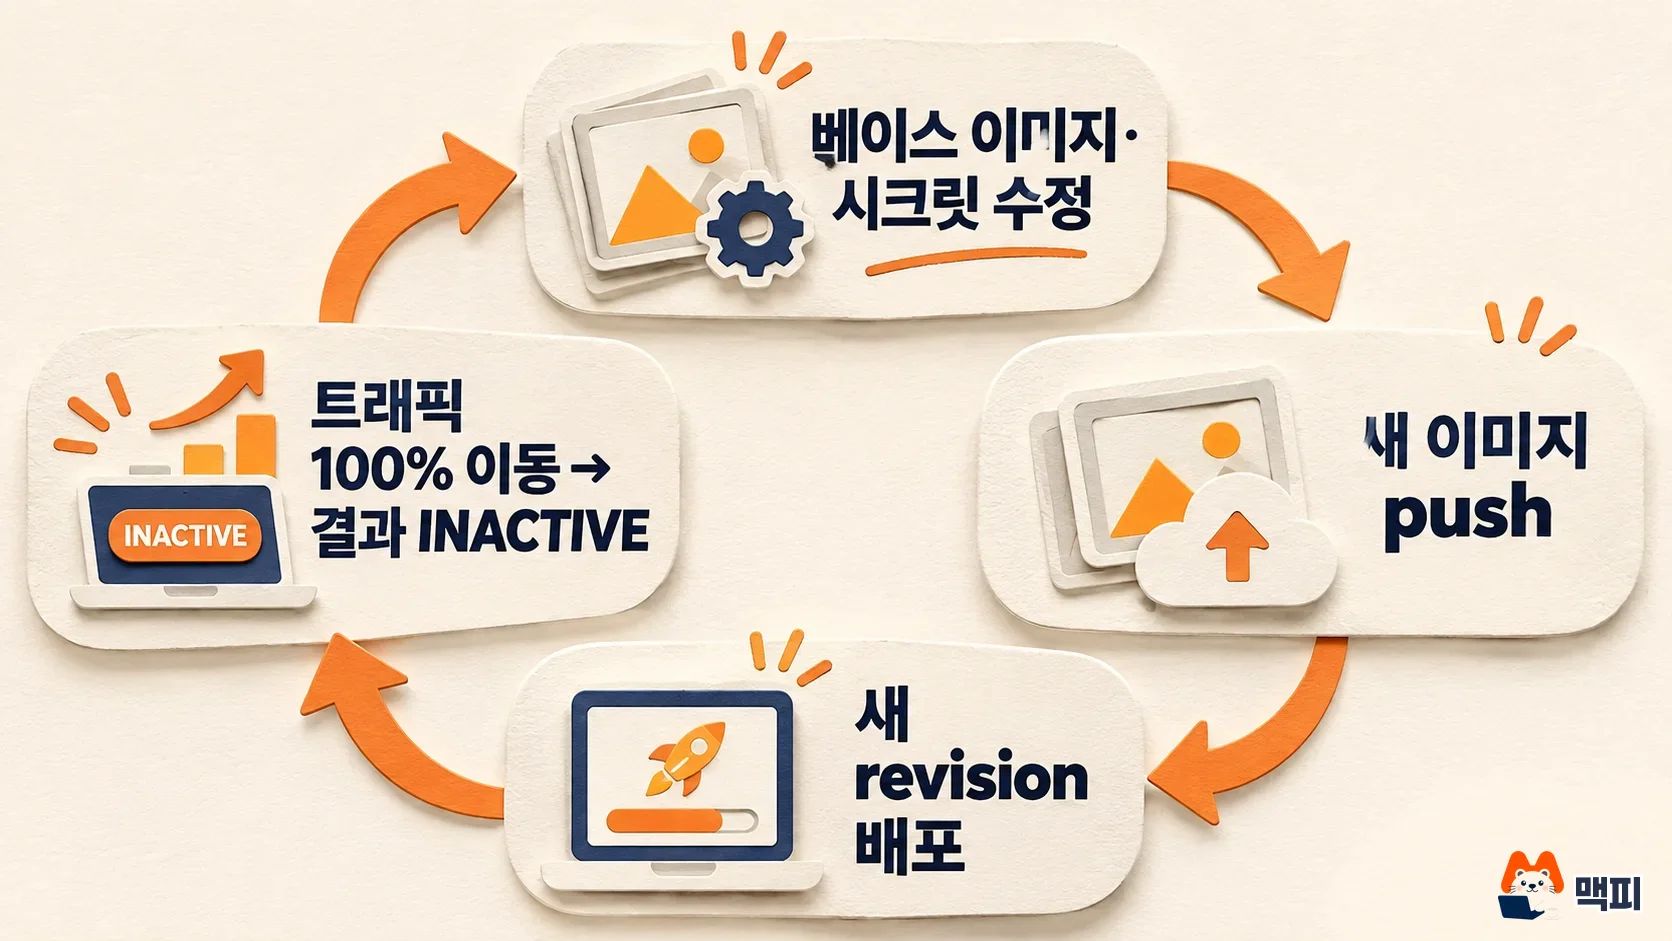
이전 revision이 더 이상 트래픽을 받지 않고 인스턴스도 실행하지 않으면 해당 결과가 INACTIVE로 바뀐다. 즉 Findings에서 결과가 사라지거나 INACTIVE가 된 것으로 수정이 끝났는지 확인할 수 있다. 시크릿이 이미지에 들어 있었다면 이미지에서 지우는 것과 별개로 해당 키를 폐기하고 새로 발급하는 것을 권한다. 이미지를 받아 간 사람이나 시스템에 키가 이미 남아 있을 수 있기 때문이다. 이것은 구글 문서의 절차가 아니라 일반적인 키 관리 원칙에 따른 권고다.
앞으로 확인할 점
정식 출시 일정은 릴리스 노트에 나오지 않았다. 비용은 Security Command Center 등급에 따라 갈리며, Standard는 추가 요금이 없고 Premium은 종량제 또는 구독형이다(등급 문서). 운영 중인 프로젝트에서 켜기 전에 어떤 등급을 쓰는지와 결과를 볼 사람의 Security Command Center 접근 권한을 먼저 정해 두면 된다.
자주 묻는 질문
Security Command Center Standard 등급에서도 쓸 수 있나요?
Cloud Run 문서는 Standard 등급에서는 조직, 폴더, 프로젝트 수준에서 Vulnerability Assessment를 직접 켜야 한다고 안내한다. 등급 문서에서 Standard는 이 기능을 제한된 범위로만 제공하고 추가 요금은 없다.
오래 배포하지 않은 서비스는 어떻게 되나요?
서비스나 워커 풀이 30일 넘게 이미지 pull, 새 revision 배포, 인스턴스 콜드 스타트 없이 실행되면 새 CVE에 대한 스캔이 일시 중단된다. 기존 ACTIVE 결과는 유지된다.
이 글이 도움이 되었다면 공유해주세요
최신 인사이트
카카오톡 공유 썸네일 안 나올 때 해결법 (Kakao JavaScript SDK 2025)
카카오톡 공유하기에서 썸네일 이미지가 안 나오는 원인과 scrapImage로 KAGE URL을 변환해 해결하는 방법을 단계별로 설명합니다. 지금 확인하세요.
Claude Code 서브에이전트로 CRM 사용자 설명서 20분 만에 완성하는 방법
Claude Code 서브에이전트를 활용해 CRM 코드베이스에서 사용자 설명서와 비주얼 가이드북을 20분 만에 자동 생성한 실전 사례를 공유합니다. 지금 확인하세요.
GEO 생성형 엔진 최적화: 2025년 AI 마케팅 전략 완전 가이드
GEO 생성형 엔진 최적화란 무엇이며 기존 SEO와 어떻게 다른지, 2025년 AI 마케팅 전략의 핵심 실행 방법 5가지를 데이터와 함께 알아보세요.
관련 프로젝트
새 글을 이메일로 받아보세요
마케팅, 분석, 개발 인사이트를 정리해서 보내드려요.