깃허브 시크릿 스캐닝은 2026년 10월 13일부터 Anthropic(클로드) API 키를 푸시 보호의 기본 차단 대상에 넣었다. 클로드 API 키가 들어 있는 커밋은 저장소에 올라가기 전에 막히고, 무료 공개 저장소도 대상에 포함된다. 같은 날 Salesforce가 시크릿 스캐닝 파트너로 추가돼 Marketing Cloud OAuth2 토큰도 감지 대상이 됐다. 이 글은 2026년 10월 15일 기준 깃허브 변경 기록과 공식 문서로 바뀐 점과 차단됐을 때 할 일을 정리한다.
깃허브 시크릿 스캐닝이 클로드 API 키를 막는 범위
푸시 보호는 시크릿이 저장소에 들어가기 전에 푸시 시점에서 막는 기능이다. 깃허브 문서에 따르면 커맨드라인 푸시뿐 아니라 깃허브 웹의 커밋, 파일 업로드, REST API 요청도 검사한다. 이번에 기본 차단 목록에 들어간 것은 Anthropic의 키 두 종류다.
| 제공사 | 시크릿 유형 | 푸시 보호 | 공개 저장소 노출 시 |
|---|---|---|---|
| Anthropic | anthropic_service_api_key (서비스 계정 API 키) | 기본 차단 | Anthropic에 통보 |
| Anthropic | anthropic_user_api_key (사용자 API 키) | 기본 차단 | Anthropic에 통보 |
| Salesforce | salesforce_marketing_cloud_api_oauth2_token | 지원 | Salesforce에 통보 |
유형별 지원 여부는 지원되는 시크릿 패턴 목록에서 확인할 수 있다. 같은 날 Cloudsmith API 키 감지도 함께 추가됐다. 변경 기록에는 플랜별 차이나 별도 시행일이 적혀 있지 않고, 전제 조건은 저장소에 시크릿 스캐닝이 켜져 있는 것이다.
푸시 보호는 두 종류다. 저장소·조직 단위 푸시 보호는 GitHub Secret Protection이 활성화된 곳에서 관리자가 설정하고, 계정 단위의 사용자 푸시 보호는 깃허브닷컴에서 기본으로 켜져 있어 공개 저장소에 시크릿을 올리는 것을 막는다. 본인 저장소에 어느 보호가 적용되는지는 저장소 설정의 보안 항목에서 확인한다.
푸시가 차단됐을 때 하는 방법
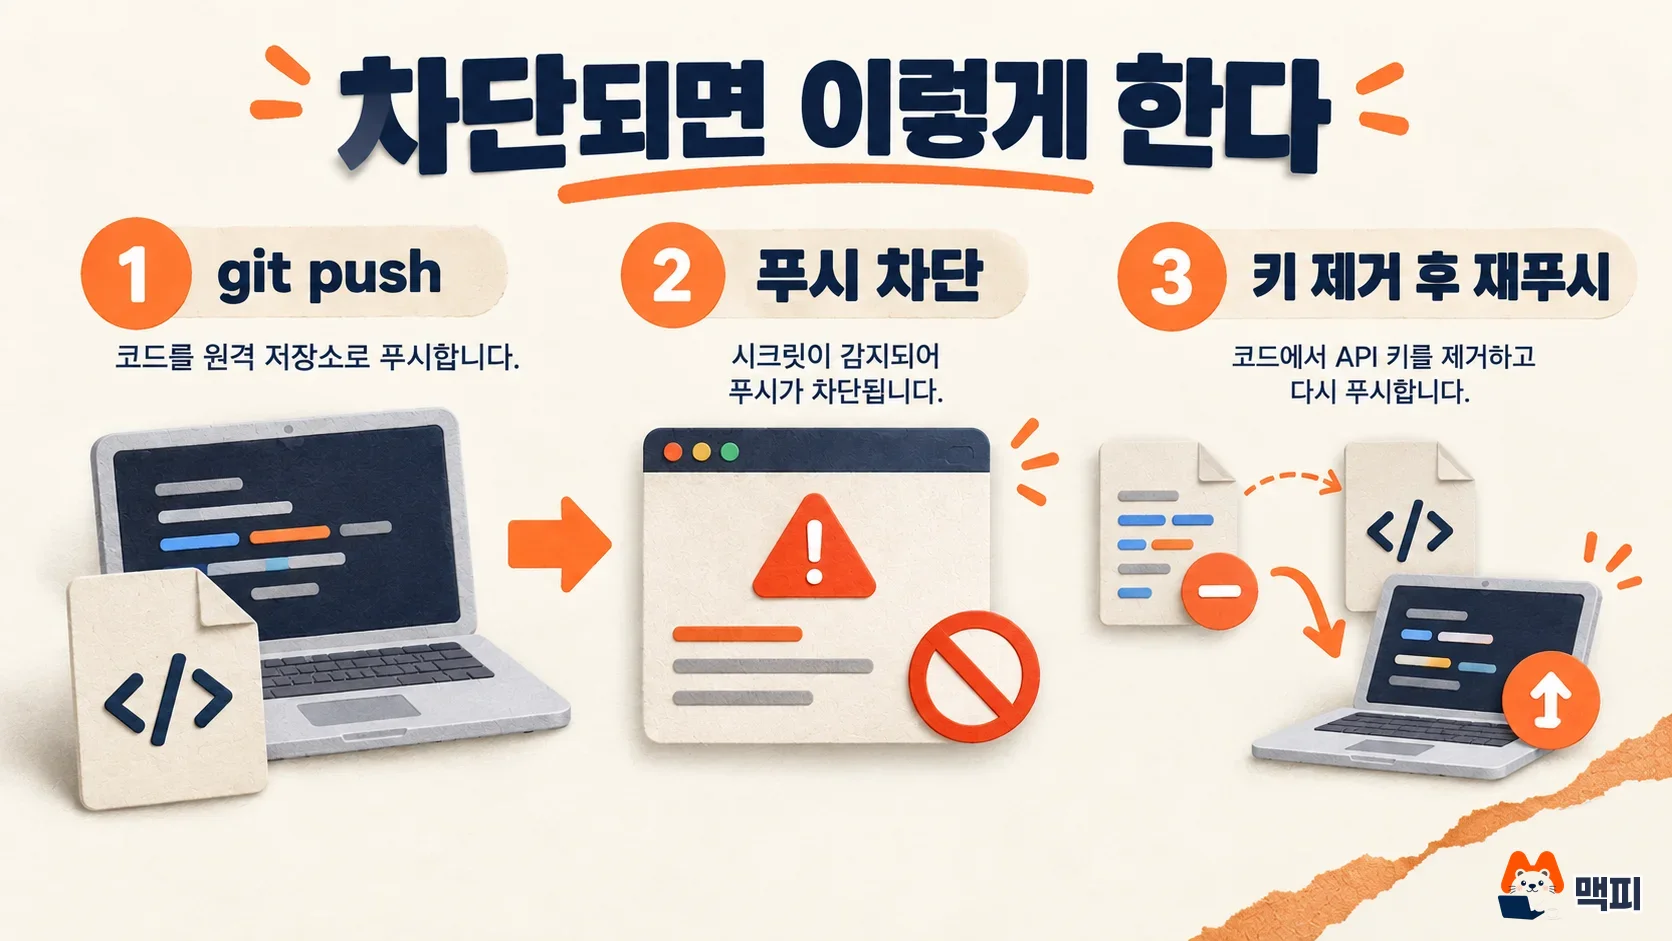
차단 메시지가 나오면 키를 코드에서 지우고 다시 푸시한다. 키를 지우지 않은 채 같은 커밋을 다시 보내도 같은 이유로 막힌다. 깃허브 커맨드라인 안내는 키가 들어간 커밋의 위치에 따라 방법을 나눈다.
| 상황 | 순서 |
|---|---|
| 방금 만든 커밋에 키가 있음 | 코드에서 키 제거 → git commit --amend --all → git push |
| 이전 커밋에 키가 있음 | 오류 메시지의 커밋 목록에서 가장 오래된 커밋 확인 → git rebase -i <커밋ID>~1 → 해당 줄을 edit으로 바꾸고 키 제거 → git add . → git commit --amend → git rebase --continue → git push |
푸시가 통과하고 깃허브에 올라간 커밋에서 키가 사라졌으면 성공이다. 이전에 올린 커밋에 같은 키가 남아 있는지는 git log -p --all -S "키 앞부분 문자열"로 기록을 검색해 확인한다. 이어서 키를 코드가 아니라 환경 변수에서 읽게 바꿔 두면 같은 차단이 반복되지 않는다. 로컬 .env 파일을 쓴다면 .gitignore에 넣는 것까지 해야 한다. Anthropic의 API 키 관리 안내도 환경 변수 주입과 개발·운영 키 분리를 권한다.
이미 올라간 클로드 API 키는 이렇게 처리한다
푸시 보호는 앞으로 올라갈 키를 막는 기능이다. 이미 푸시한 키는 커밋 기록에 남아 있으므로, 유출이 의심되면 키를 폐기하고 새로 발급하는 편이 안전하다. 커밋에서 키를 지워도 이미 노출된 값은 다시 안전해지지 않는다.
Anthropic은 깃허브 시크릿 스캐닝 파트너 프로그램에 참여한다. Anthropic 안내에 따르면 깃허브가 공개 저장소에서 노출된 키를 발견해 알리면 Anthropic이 해당 키를 자동으로 비활성화하고 사용자에게 이메일로 알린다. 비공개 저장소나 다른 곳에 노출된 키는 이 자동 조치 대상으로 적혀 있지 않으므로 직접 폐기한다. 폐기 위치는 Claude Console의 API keys 페이지에서 해당 키의 ⋯ 메뉴 → Delete API Key다.
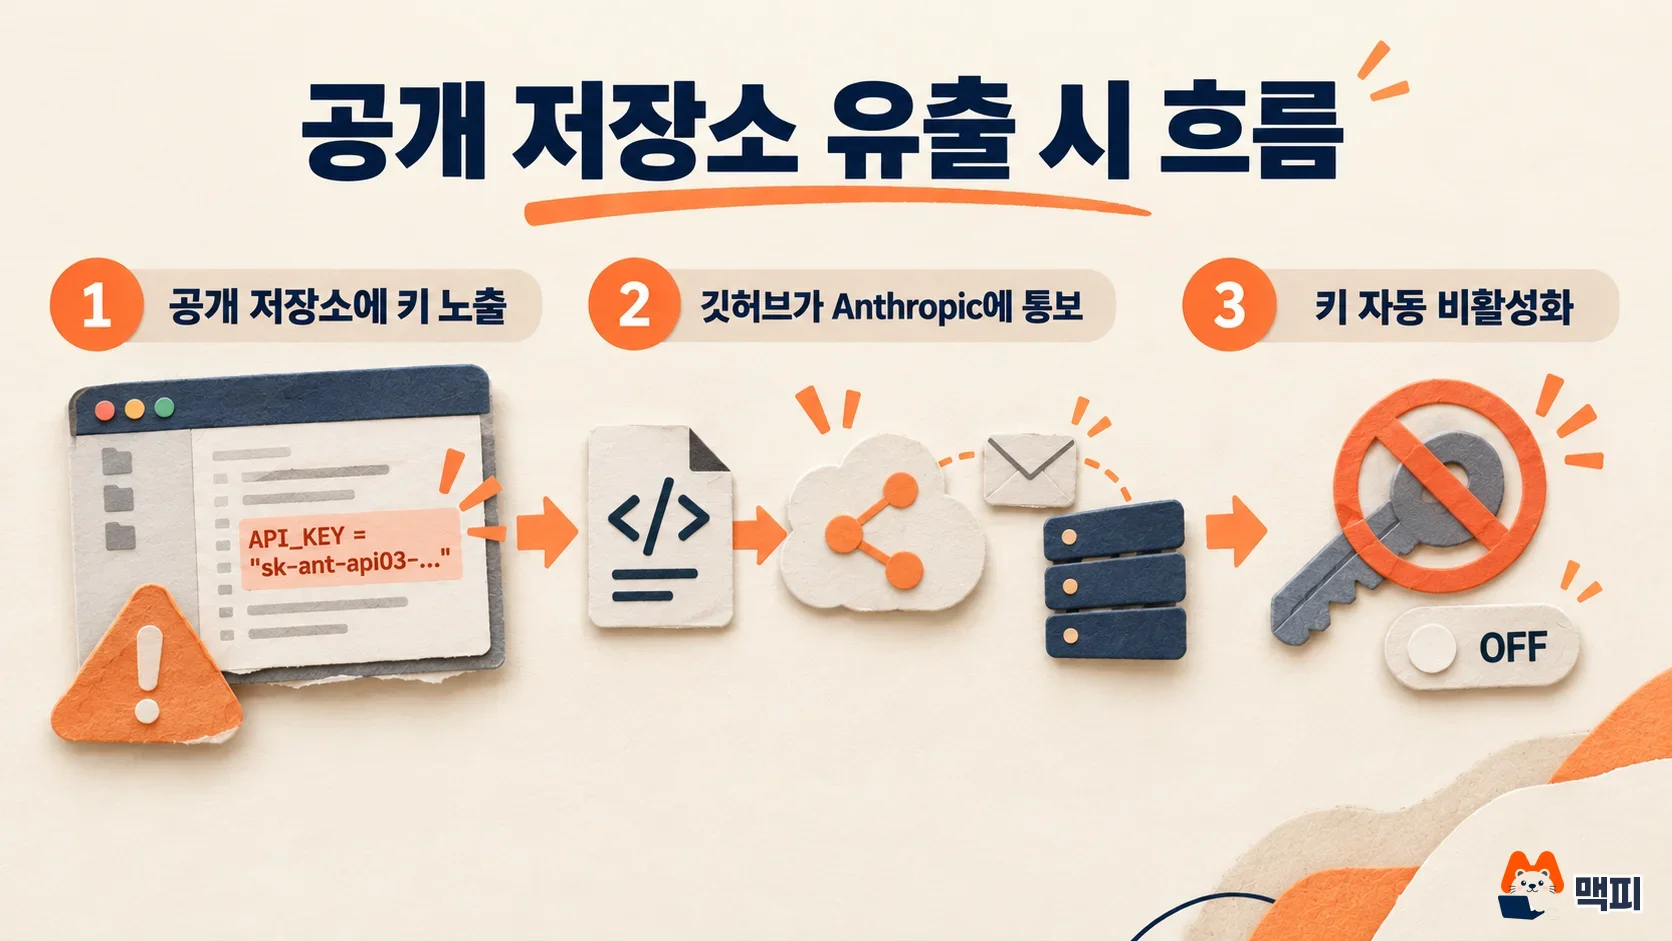
확인은 두 가지로 한다. 콘솔 키 목록에서 폐기한 키가 사라졌는지 보고, 새 키로 바꾼 서비스가 정상 호출되는지 본다.
푸시 보호와 시크릿 알림, 우회할 때 주의할 점
푸시 보호는 올라가기 전에 막고, 시크릿 알림은 이미 올라간 키를 찾아 알려 준다. 지원 패턴 목록에서 Anthropic 키 두 종류는 파트너 보고, 사용자 알림, 푸시 보호가 모두 지원되는 유형으로 표시돼 있다.
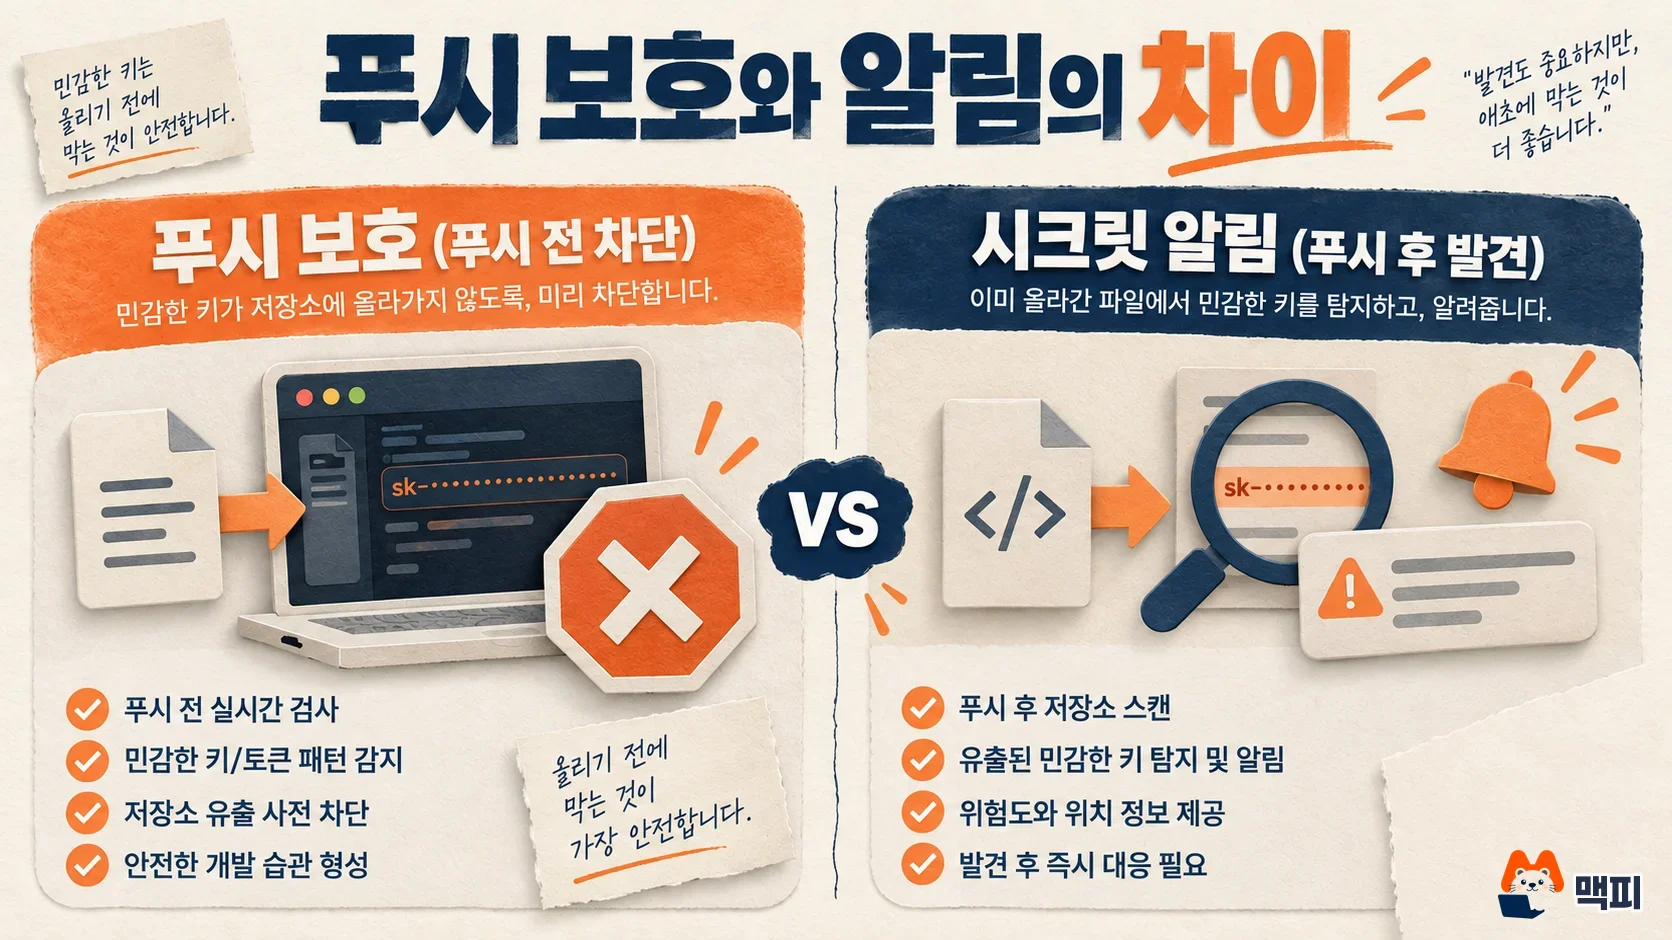
차단 화면에서 우회도 가능하다. 쓰기 권한이 있는 사용자가 사유를 골라 우회하면 3시간 안에 다시 푸시할 수 있고, 사유는 "테스트에 사용", "오탐", "나중에 수정" 중에서 고른다. "나중에 수정"을 고르면 열린 알림이 남고, 우회 기록은 감사 로그와 관리자 이메일에도 남는다. 실제로 쓰는 클로드 API 키라면 우회하지 말고 지운다. 우회로 올린 키는 저장소 기록에 남아 유출 위험이 그대로이기 때문이다. 우회 링크는 푸시한 같은 사용자로 열어야 하며 다른 계정으로 열면 404가 나온다.
자주 묻는 질문
비공개 저장소에서도 클로드 API 키 푸시가 막히나?
변경 기록은 시크릿 스캐닝이 활성화된 저장소가 대상이고 무료 공개 저장소도 포함한다고 밝힌다. 비공개 저장소에 대한 별도 설명은 없으므로, 저장소의 보안 설정에서 시크릿 스캐닝과 푸시 보호가 켜져 있는지 확인한다.
Salesforce 토큰은 무엇이 달라졌나?
Salesforce가 파트너로 추가돼 Marketing Cloud API OAuth2 토큰이 공개 저장소에서 발견되면 깃허브가 Salesforce에 알려, 악용되기 전에 폐기하거나 교체할 수 있게 한다.
차단 메시지가 오탐이면 어떻게 하나?
쓰기 권한이 있으면 우회 사유로 "오탐"을 골라 3시간 안에 다시 푸시한다. 우회 선택지가 보이지 않으면 같은 화면에서 우회 권한을 요청한다.
이 글이 도움이 되었다면 공유해주세요
최신 인사이트
카카오톡 공유 썸네일 안 나올 때 해결법 (Kakao JavaScript SDK 2025)
카카오톡 공유하기에서 썸네일 이미지가 안 나오는 원인과 scrapImage로 KAGE URL을 변환해 해결하는 방법을 단계별로 설명합니다. 지금 확인하세요.
Claude Code 서브에이전트로 CRM 사용자 설명서 20분 만에 완성하는 방법
Claude Code 서브에이전트를 활용해 CRM 코드베이스에서 사용자 설명서와 비주얼 가이드북을 20분 만에 자동 생성한 실전 사례를 공유합니다. 지금 확인하세요.
GEO 생성형 엔진 최적화: 2025년 AI 마케팅 전략 완전 가이드
GEO 생성형 엔진 최적화란 무엇이며 기존 SEO와 어떻게 다른지, 2025년 AI 마케팅 전략의 핵심 실행 방법 5가지를 데이터와 함께 알아보세요.
관련 프로젝트
새 글을 이메일로 받아보세요
마케팅, 분석, 개발 인사이트를 정리해서 보내드려요.