깃허브 AI Scan은 저장소 전체 코드에서 보안 취약점을 찾는 코드 스캐닝 기능이고, 2026년 11월 13일(미국 시각)부터 저장소 전체 스캔 설정을 REST API로 켜고 끌 수 있다. 조직이나 저장소가 많은 팀은 설정 화면을 하나씩 열지 않고 스크립트 한 번으로 정책을 적용할 수 있게 됐다. 다만 설정을 켜도 스캔은 저절로 시작되지 않고, 스캔 한 번마다 AI 크레딧이 쓰인다. 지금은 공개 미리보기(Public preview) 단계다.
조직과 저장소 단위의 repository_scan 설정을 enabled 또는 disabled로 바꾸는 REST API가 공개 미리보기로 나왔다.
설정을 켜는 것과 스캔을 돌리는 것은 별개다. 스캔은 쓰기 권한이 있는 사람이 직접 시작하고, 매번 Code Security AI 크레딧이 소비된다.
엔터프라이즈 정책이 AI Scan을 막고 있으면 켜는 요청이 422 오류로 거절된다. 개인 계정의 비공개 저장소와 GitHub Enterprise Server는 지원하지 않는다.
깃허브 AI Scan 저장소 스캔이 무엇인가
AI Scan은 규칙 기반 분석 도구인 CodeQL이 다루지 못하는 언어와 프레임워크의 취약점을 찾고, CodeQL이 지원하는 언어에서도 규칙으로 잡히지 않는 문제를 찾는 기능이다. 10월 28일 공개 미리보기 발표에 따르면 풀 리퀘스트(변경 요청)에 들어온 코드만이 아니라 기본 브랜치의 최신 커밋 전체를 검사하고, 결과는 CodeQL 경고와 같은 코드 스캐닝 경고 목록에 나란히 쌓인다. 같은 저장소를 CodeQL도 검사하면 CodeQL이 이미 보고한 문제는 건너뛴다.
풀 리퀘스트용 AI Scan은 별개의 설정이다. 이쪽은 10월 15일 정식 출시됐고, 경고가 검사 통과 여부를 막지 않는 참고용으로 표시된다. 이번 API는 저장소 전체 스캔 설정인 repository_scan을 다루며, 풀 리퀘스트 쪽 pr_scan과 같은 방식으로 동작한다.
repository_scan API: 엔드포인트와 사용 예
11월 13일 발표는 기존 AI Scan 설정 엔드포인트에 repository_scan 값을 추가했다. 값은 enabled와 disabled 둘이다.
| 적용 범위 | 읽기 | 바꾸기 | 경로 |
|---|---|---|---|
| 조직 | GET | PATCH | /orgs/{org}/code-scanning/ai-scan |
| 저장소 | GET | PATCH | /repos/{owner}/{repo}/code-scanning/ai-scan |
조직 전체에 적용하는 요청은 아래 형태가 된다. 공식 문서의 경로와 값으로 구성한 예시이며, 인증 토큰이 이 엔드포인트를 호출할 권한을 갖는지는 코드 스캐닝 REST API 문서의 해당 항목에서 확인한다.
curl -L -X PATCH \
  -H "Accept: application/vnd.github+json" \
  -H "Authorization: Bearer $GITHUB_TOKEN" \
  -H "X-GitHub-Api-Version: 2026-03-10" \
  https://api.github.com/orgs/ORG/code-scanning/ai-scan \
  -d '{"repository_scan":"enabled"}'
같은 경로에 GET을 보내면 현재 값을 읽는다. 저장소 하나만 바꿀 때는 경로를 /repos/OWNER/REPO/code-scanning/ai-scan으로 바꾼다. 요청이 성공했는지는 응답에 담긴 repository_scan 값이 보낸 값과 같은지, 그리고 해당 저장소의 코드 스캐닝 페이지에 AI Scan 메뉴가 보이는지로 확인한다.
정책이 위에서 아래로 내려가는 규칙
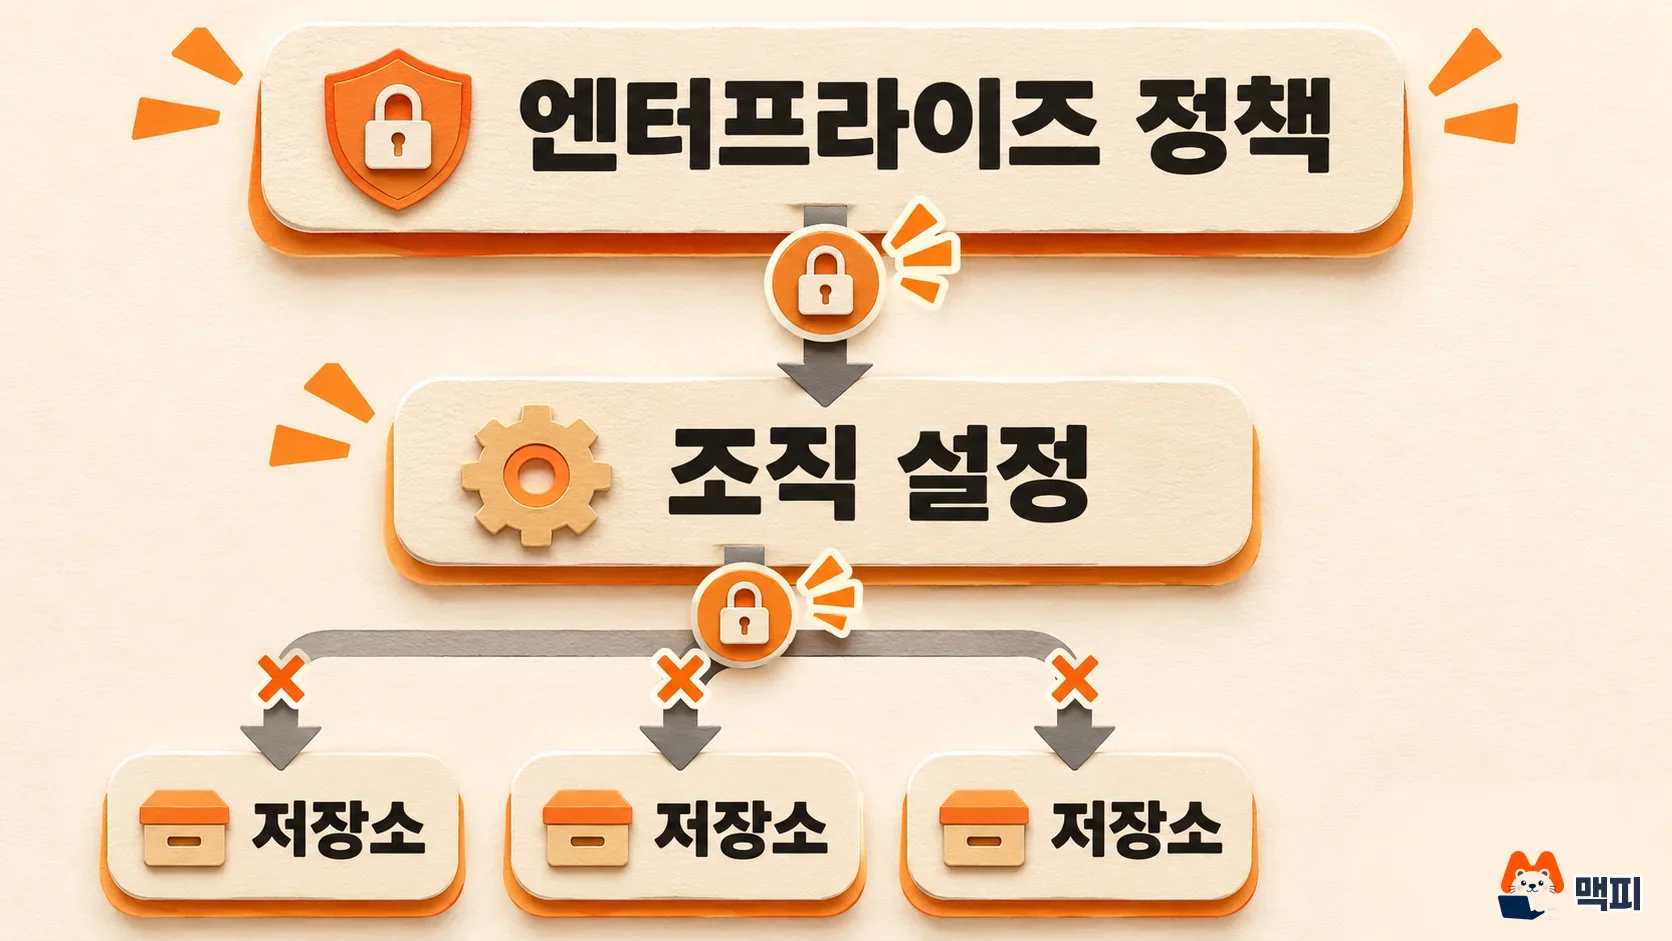
설정은 엔터프라이즈, 조직, 저장소 순서로 내려가고, 위 단계가 막으면 아래 단계는 켤 수 없다. 이 규칙은 11월 13일 변경 기록에 적혀 있다.
| 단계 | 이 단계에서 하는 일 | 결과 |
|---|---|---|
| 엔터프라이즈 | AI Scan 정책 허용 | 허용하지 않으면 켜는 요청이 422 오류로 돌아온다 |
| 조직 | repository_scan을 disabled로 설정 | 소속 저장소가 켤 수 없다 |
| 조직 | repository_scan을 enabled로 설정 | 소속 저장소가 기본으로 이어받고, 저장소 관리자가 개별로 끌 수 있다 |
발표문에 따르면 한 요청에서 pr_scan과 repository_scan을 함께 바꿀 수도 있다. 둘 중 하나라도 막히면 요청 전체가 422로 거절되고 어느 설정도 바뀌지 않는다. 예를 들어 풀 리퀘스트 스캔은 켜고 저장소 스캔은 끄는 요청을 보냈는데 조직이 저장소 스캔 변경을 막고 있다면, 풀 리퀘스트 스캔도 그대로 남는다. 일부만 성공한 상태가 생기지 않으므로 스크립트는 422를 받으면 두 값을 모두 다시 읽어 확인하면 된다.
조직 설정은 조직 소유자와 보안 관리자가 바꾸고, 저장소 관리자는 자기 저장소를 개별로 끌 수 있다.
켠 뒤에 스캔을 돌리는 순서와 비용
설정을 켜는 것만으로 스캔이 시작되지 않는다. 발표문은 "Turning on AI Scan for repositories doesn't start a scan"이라고 밝힌다. 스캔은 코드 스캐닝에 쓰기 권한이 있는 사용자가 저장소의 Code scanning 페이지에서 AI Scan 메뉴의 Start scan 버튼으로 시작한다. 메뉴에는 표준 스캔과 deep 스캔 선택지가 있다.
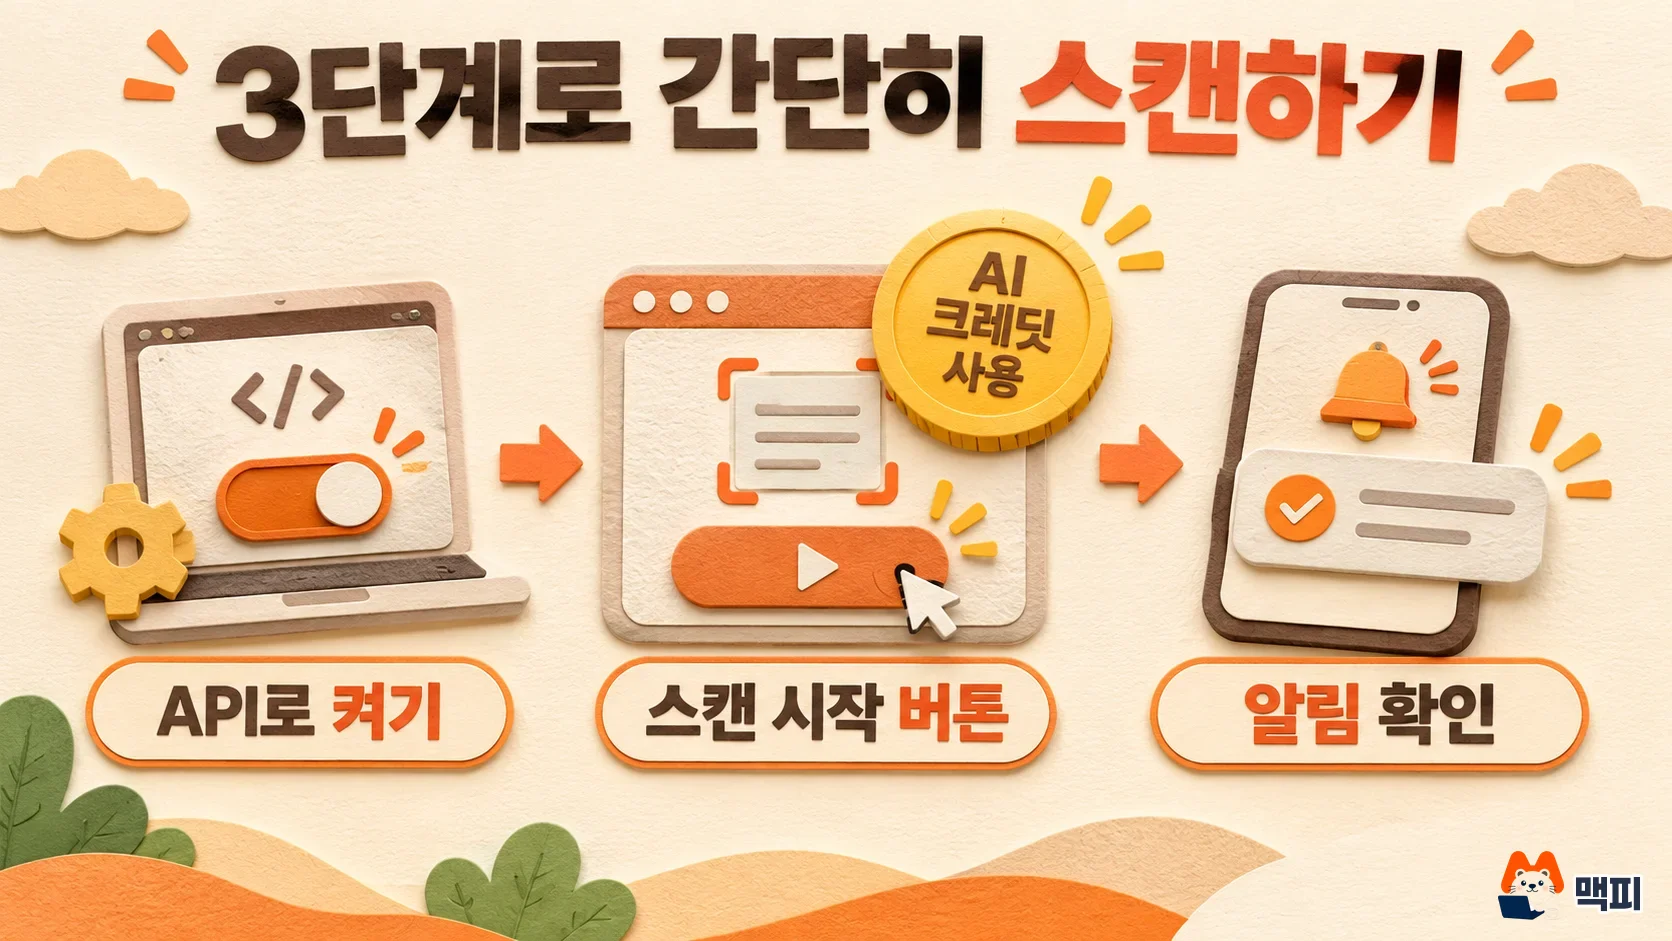
10월 28일 발표에 따르면 스캔 한 번은 기본 브랜치의 최신 커밋 하나를 대상으로 하고, 정해진 시간 안에서만 돈다. 시간 상한이 있어서 비용도 그 안에서 묶인다. 사용량은 엔터프라이즈 결제 화면의 AI usage 항목에서 Advanced Security 제품 아래에 나오고, Code Security AI 크레딧에 SKU 단위 예산을 걸 수 있다. 예산을 다 쓰면 스캔을 시작하기 전에 알림이 온다. 조직 전체에 enabled를 일괄 적용해도 비용은 누군가 Start scan을 누를 때 생기므로, 적용 전에 어떤 저장소를 먼저 돌릴지와 예산 한도를 정해 두는 편이 안전하다.
같은 발표에 적힌 대로 경고가 나오면 담당자 지정, 연결된 풀 리퀘스트나 이슈, 에이전틱 자동 수정(agentic autofix), 보안 캠페인 추가를 쓸 수 있다. 수정을 병합해도 경고가 저절로 닫히지 않는다. 병합 뒤 다시 스캔해야 고친 경고가 닫히고, 재스캔에서 다시 발견된 경고는 열린 채 유지되며 새 경고만 추가로 보고된다.
직접 확인하는 방법은 간단하다. 시험용 저장소 한 곳에서 PATCH 전후로 같은 GET 요청을 두 번 보내 repository_scan 값이 바뀌는지 보고, Code scanning 페이지에서 AI Scan 메뉴가 나타난 뒤 deep이 아닌 표준 스캔을 한 번 돌려 AI usage의 사용량 증가분을 확인한다. 그 숫자가 저장소 하나의 스캔 비용 기준이 된다.
어떤 계정과 요금제에서 쓸 수 있나
아래 조건은 10월 28일 공개 미리보기 발표 기준이다. 개인 계정 비공개 저장소는 지원하지 않는다.
| 저장소 종류 | 이용 조건 |
|---|---|
| 조직 소유 공개 저장소 | 사용 가능 |
| 조직 소유 비공개·내부 저장소 | GitHub Code Security 또는 GitHub Advanced Security 필요 |
| 개인 계정 공개 저장소 | 저장소 설정에서 켠다 |
| 개인 계정 비공개 저장소 | 지원하지 않음 |
| GitHub Enterprise Server | 지원하지 않음(github.com과 데이터 상주 지원 Enterprise Cloud에서 제공) |
엔터프라이즈 정책 문서에 따르면 엔터프라이즈 소유자가 먼저 AI Scan을 허용해야 한다. 이번 API는 조직 단위 설정을 다루므로 호출 대상은 조직 소유자와 보안 관리자다.
적용 순서 추천
- 엔터프라이즈 정책에서 AI Scan 허용 여부를 확인한다.
- 조직 하나에서 GET으로 현재
pr_scan과repository_scan값을 읽어 기록한다. - 시험용 저장소 한 곳에 PATCH로
repository_scan을enabled로 바꾸고 Start scan으로 표준 스캔을 한 번 돌려 비용과 경고 수준을 본다. - 결과가 쓸 만하면 조직 단위로
enabled를 적용하고, 맞지 않는 저장소는 저장소 관리자가 개별로 끈다.
같은 깃허브 보안 기능으로 비밀키 유출을 막으려면 깃허브 시크릿 스캐닝 푸시 보호 대응 정리를, 깃허브에서 AI 자동화를 돌리려면 깃허브 에이전틱 워크플로우 정식 출시 글을 함께 본다.
자주 묻는 질문
AI Scan을 쓰려면 코파일럿 라이선스가 필요한가?
필요하지 않다. 10월 28일 발표문은 GitHub Copilot 라이선스가 없어도 쓸 수 있다고 밝힌다. 다만 비공개·내부 조직 저장소는 Code Security나 Advanced Security가 있어야 한다.
PATCH 요청이 422 오류로 돌아오면 어떻게 하나?
엔터프라이즈 정책이 AI Scan을 허용하지 않았거나 조직이 해당 설정을 막은 경우다. 엔터프라이즈 소유자에게 정책 허용을 요청하고, 두 설정을 함께 보낸 요청이라면 어느 쪽이 막혔는지 각각 GET으로 읽어 확인한다.
이 글이 도움이 되었다면 공유해주세요
최신 인사이트
카카오톡 공유 썸네일 안 나올 때 해결법 (Kakao JavaScript SDK 2025)
카카오톡 공유하기에서 썸네일 이미지가 안 나오는 원인과 scrapImage로 KAGE URL을 변환해 해결하는 방법을 단계별로 설명합니다. 지금 확인하세요.
Claude Code 서브에이전트로 CRM 사용자 설명서 20분 만에 완성하는 방법
Claude Code 서브에이전트를 활용해 CRM 코드베이스에서 사용자 설명서와 비주얼 가이드북을 20분 만에 자동 생성한 실전 사례를 공유합니다. 지금 확인하세요.
GEO 생성형 엔진 최적화: 2025년 AI 마케팅 전략 완전 가이드
GEO 생성형 엔진 최적화란 무엇이며 기존 SEO와 어떻게 다른지, 2025년 AI 마케팅 전략의 핵심 실행 방법 5가지를 데이터와 함께 알아보세요.
관련 프로젝트
새 글을 이메일로 받아보세요
마케팅, 분석, 개발 인사이트를 정리해서 보내드려요.