클로드 인퍼런스 훅(Inference hooks)은 2026년 10월 20일 베타를 벗어나 Claude Enterprise 조직의 정식 기능이 됐다. 조직의 보안 서버가 직원의 프롬프트를 모델에 닿기 전에 검사해 허용 또는 차단하는 기능이라, 베타 때 시험만 해 둔 보안 담당자는 이제 운영 설정을 다시 정해야 한다. 회사 출입구의 보안 검색대가 시범 운영을 끝내고 상시 운영으로 바뀐 것과 비슷하다.
무엇이 바뀌었나 2026년 8월 5일 베타로 시작한 인퍼런스 훅이 10월 20일 베타 딱지를 뗐다.
누가 영향을 받나 Claude Enterprise 조직의 Owner·Primary owner 역할 관리자와 보안·컴플라이언스 팀이다. API로 쓰는 Claude Platform 조직은 대상이 아니다.
지금 할 일 베타 때 켠 설정이 있으면 실패 처리 방식과 제한 시간을 운영 기준으로 다시 확인하고, 처음 쓰는 조직은 섀도 모드로 시작한다.
클로드 인퍼런스 훅, 무엇이 바뀌었나
Anthropic은 Claude Platform 릴리스 노트의 10월 20일 항목에서 Claude Enterprise 조직의 인퍼런스 훅이 베타를 벗어났다고 알렸다. 릴리스 노트는 이 한 줄만 적었고 새 기능을 따로 설명하지 않았다. 8월 5일 베타 공지에는 이 기능이 claude.ai, Cowork, Claude Code에서 나가는 각 프롬프트를 보안 서버의 허용·차단 판정이 올 때까지 붙잡아 둔다고 적혀 있다.
동작 순서는 이렇다. 사용자가 프롬프트를 보내면 Anthropic이 조직이 정한 주소로 대화 기록을 HTTPS POST로 보내고 판정을 기다린다. 허용이면 평소처럼 모델이 답하고, 차단이면 요청은 모델에 닿지 않으며 사용자에게는 보안 서버가 준 사유와 관리자가 정한 안내 문구가 함께 보인다. 모든 차단은 조직의 활동 피드(Activity Feed)에 남는다.
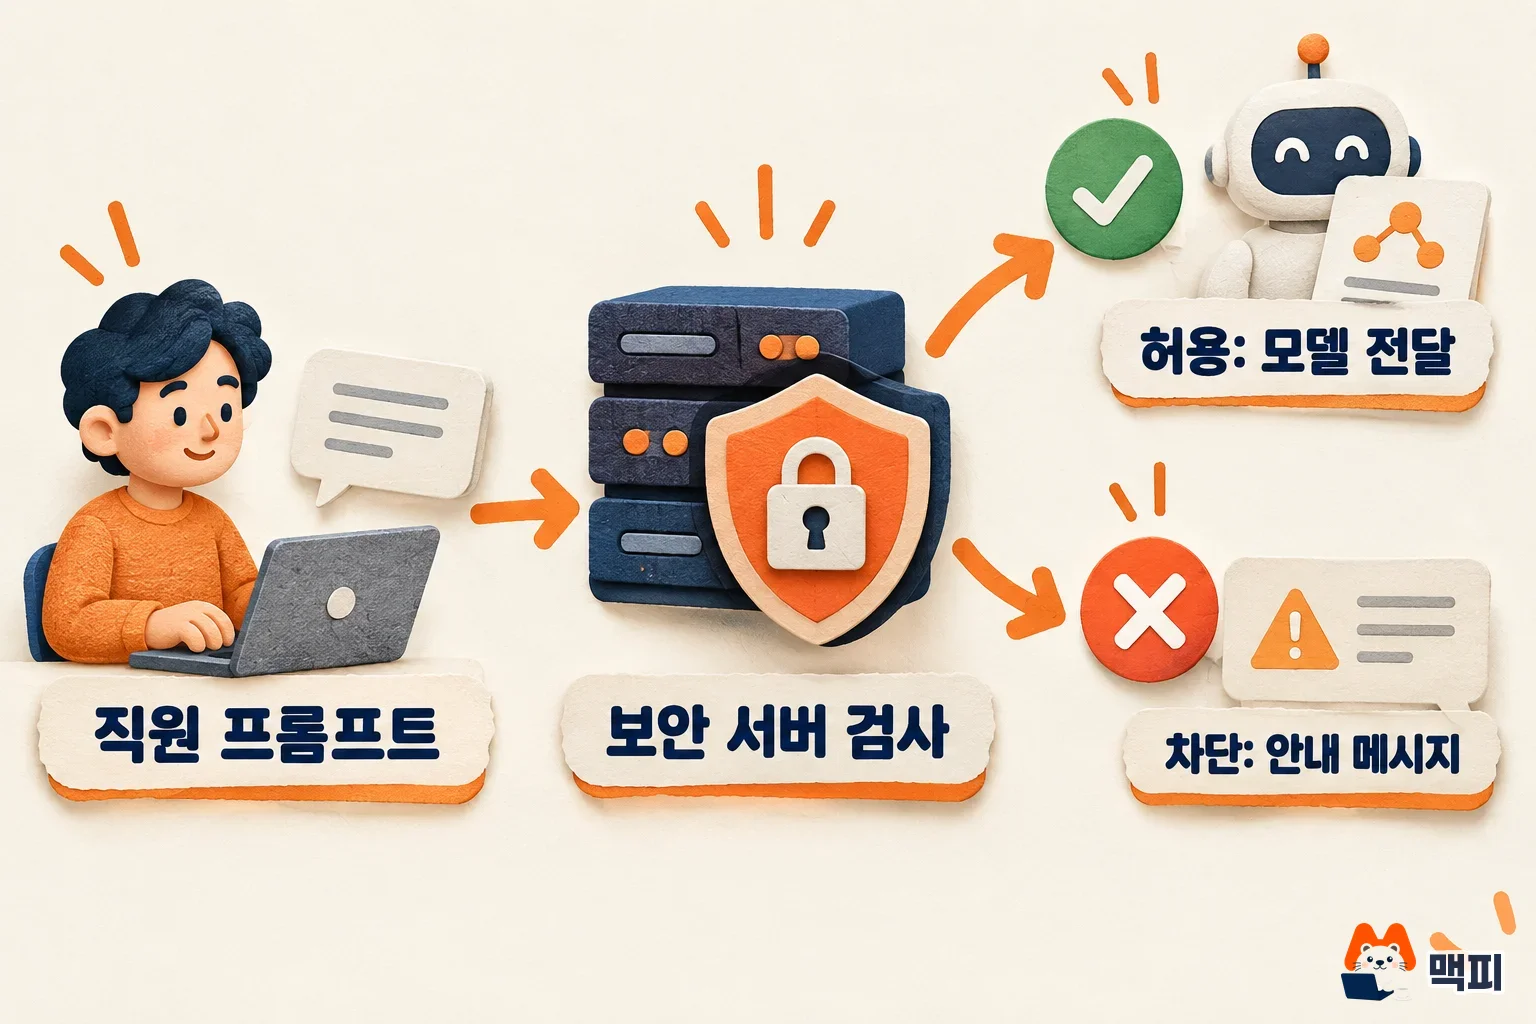
훅은 클라이언트가 아니라 Anthropic 서버에서 돌기 때문에 직원 PC에 따로 설치할 것이 없다. 공식 문서는 한 번의 설정이 claude.ai, Cowork, Claude Code, Claude for Microsoft 365, Claude Tag, Claude in Chrome 등 조직의 모든 Claude 제품에 적용된다고 설명한다. Amazon Bedrock과 Google Cloud에서는 쓸 수 없다.
우리 조직도 해당되나: 대상과 한계
대상은 Claude Enterprise 조직이고, 설정하려면 claude.ai의 organization:manage 권한이 필요하다. 이 권한은 Owner와 Primary owner 역할만 갖고 있으며 Admin 역할에는 없다. 팀 요금제나 개인 계정, API로 Claude를 쓰는 Claude Platform 조직은 범위 밖이다.
| 구분 | 인퍼런스 훅 | Compliance API |
|---|---|---|
| 작동 시점 | 모델 실행 전, 실시간 | 사후 조회 |
| 하는 일 | 요청마다 허용·차단 | 활동, 대화, 파일, 사용자 기록을 가져와 감사 |
| 호출 방향 | Anthropic이 우리 보안 서버를 호출 | 우리가 Anthropic API를 호출 |
공식 문서가 밝힌 한계도 있다. 첨부 파일은 메타데이터와 추출된 글자만 보내므로 문서를 찍은 스크린샷처럼 이미지로만 된 내용은 검사되지 않는다. 판정은 허용과 차단 둘뿐이라 프롬프트를 고쳐 쓰거나 일부를 가리는 기능은 없다. 음성 모드에서는 일부 도구 호출이 검사에서 빠지므로 음성에 대한 유일한 통제 수단으로 삼으면 안 된다.
인퍼런스 훅 설정 방법과 지금 할 일
설정은 claude.ai의 조직 설정에서 시작한다. 훅을 켜도 설정 문서에 따르면 처음에는 검사가 시작되지 않고, 마지막 단계에서 직접 켜야 한다.
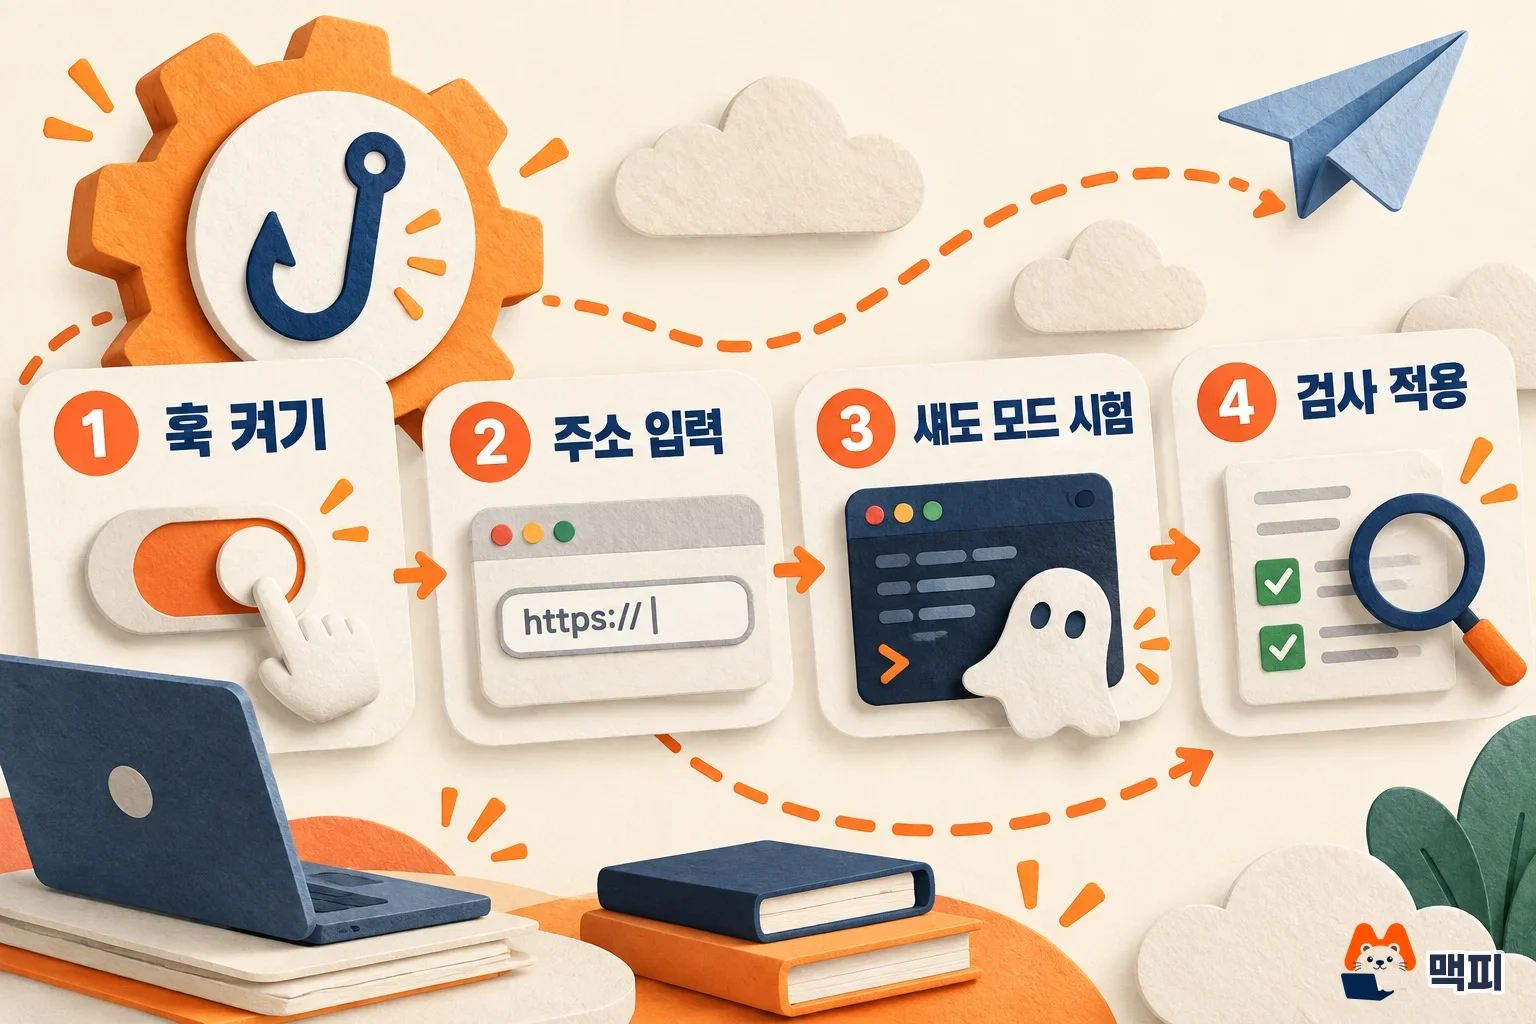
- Owner 또는 Primary owner 계정으로 claude.ai의 조직 설정에서 Data and privacy로 가서 Inference hooks 항목의 Allow for your organization을 켠다.
- Configure를 눌러 Endpoint URL에 보안 서버의 https 주소를 넣는다. 443 포트의 공개 주소여야 하고 ngrok 같은 터널 주소와 리디렉션은 쓸 수 없다.
- 처음 저장할 때 한 번만 보이는 서명 비밀값(signing secret)을 복사해 안전한 곳에 둔다. 보안 서버는 이 값으로 요청이 Anthropic에서 온 것인지 검증한다.
- 필요하면 인증용 헤더를 최대 16개 넣고 Test connection으로 시험 요청을 보낸다. 결과에는 허용과 차단 중 무엇이 돌아왔는지가 나와, 모든 요청을 차단하는 기본값이 남아 있는지 미리 알 수 있다.
- Failure handling의 Mode를 고른다. Block the request는 판정을 못 받으면 막고, Allow the request는 검사 없이 통과시킨다. Prompt verdict timeout은 1~10,000ms이고 기본은 5,000ms다.
- Enforce verdicts를 켠다. 모든 서버에 반영되기까지 약 1분이 걸린다.
처음 쓰는 조직은 5번에서 Shadow mode를 고르고 6번을 하는 순서가 안전하다. 섀도 모드는 보안 서버가 실제 트래픽에 판정을 내리되 아무것도 막지 않아, 정책을 실제 사용 패턴에 맞춰 다듬을 수 있다. 막을 준비가 되면 Block the request 또는 Allow the request로 바꾸고, Requests inspected(%)로 일부 요청부터 검사하거나 Exclusions로 특정 사용자 정의 역할을 제외할 수도 있다.
베타 때 이미 켜 둔 조직은 두 가지를 다시 본다. 첫째, 기본 실패 처리는 Allow the request라서 보안 서버가 죽으면 검사 없이 통과한다. 개인정보 유출 방지가 목적이면 Block the request가 맞지만, 그러면 서버 장애 때 전 직원의 Claude 사용이 멈춘다. 둘째, 서버 실패가 이어지면 서킷 브레이커가 작동해 Anthropic이 서버 호출을 멈추고 실패 처리 설정만 적용한다. 작동 시점은 활동 피드에 inference_hooks_circuit_breaker_tripped로 남는다.
제대로 켜졌는지는 설정 페이지의 Endpoint status가 Healthy인지, Failures per minute가 낮은지로 본다. 시험 계정으로 보안 서버가 차단할 문구를 보내 차단 메시지가 뜨고 활동 피드에 기록이 남는지도 확인한다. 이 패널은 오류를 읽지 못하면 0으로 보일 수 있으므로 건강해 보인다는 것만으로 서버가 정상이라고 단정하지 않는다.
차단당한 직원은 어떻게 이어 가나
대화 전체가 매번 다시 전송되기 때문에 차단된 메시지는 이후 모든 요청에 따라붙고, 보안 서버가 전체 기록을 검사하면 같은 이유로 계속 막힌다. 그래서 차단된 내용을 대화에서 빼야 한다. claude.ai에서는 차단된 메시지나 그 앞 메시지를 새로 보내지 말고 수정하며, 새 대화를 시작해도 된다. Claude Code에서는 /rewind로 내용이 처음 들어간 프롬프트로 돌아가거나 /clear로 처음부터 시작한다. 직원 안내문에 이 방법을 넣어 두면 문의가 줄어든다.
앞으로 확인할 점
릴리스 노트에는 새 기능이 적혀 있지 않아 베타 때와 무엇이 달라졌는지는 공개되지 않았다. 설정 화면 이름과 한도는 문서 기준이며 변경될 수 있으므로 적용 전에 공식 문서를 다시 연다. 한국 법인이 보안 서버를 해외 업체에 맡기면 대화 기록이 국외로 나갈 수 있으므로, 개인정보 처리 위탁·국외 이전에 해당하는지 도입 전에 내부 법무와 따져 봐야 한다.
자주 묻는 질문
인퍼런스 훅과 Compliance API는 어떻게 다른가요?
훅은 모델이 답하기 전에 요청을 막는 장치이고, Compliance API는 지나간 활동을 나중에 가져와 감사하는 도구다. 둘을 함께 쓰는 조직도 있다.
차단된 프롬프트도 대화에 남나요?
남는다. 공식 문서에 따르면 훅이 차단한 메시지도 claude.ai에서는 대화에 그대로 있으며, 제품이 프롬프트를 보관하는 규칙은 훅과 별개로 적용된다.
보안 서버를 직접 만들어야 하나요?
조직이나 보안 업체가 운영하는 HTTPS 서비스가 필요하다. 공식 문서는 가장 흔한 용도로 DLP(데이터 유출 방지) 도구 연동을 든다.
같은 주제 글
이 글이 도움이 되었다면 공유해주세요
최신 인사이트
카카오톡 공유 썸네일 안 나올 때 해결법 (Kakao JavaScript SDK 2025)
카카오톡 공유하기에서 썸네일 이미지가 안 나오는 원인과 scrapImage로 KAGE URL을 변환해 해결하는 방법을 단계별로 설명합니다. 지금 확인하세요.
Claude Code 서브에이전트로 CRM 사용자 설명서 20분 만에 완성하는 방법
Claude Code 서브에이전트를 활용해 CRM 코드베이스에서 사용자 설명서와 비주얼 가이드북을 20분 만에 자동 생성한 실전 사례를 공유합니다. 지금 확인하세요.
GEO 생성형 엔진 최적화: 2025년 AI 마케팅 전략 완전 가이드
GEO 생성형 엔진 최적화란 무엇이며 기존 SEO와 어떻게 다른지, 2025년 AI 마케팅 전략의 핵심 실행 방법 5가지를 데이터와 함께 알아보세요.
관련 프로젝트
새 글을 이메일로 받아보세요
마케팅, 분석, 개발 인사이트를 정리해서 보내드려요.